
Що Gridinsoft спостерігала на glacat.com
Аналітик загроз Gridinsoft безпосередньо перевірив сайт і задокументував докази, на яких ґрунтується це рішення.
GMA-20261021151406-031cbace
- Перевірено
- Gridinsoft, аналітик загроз
- Висновок аналітика
- Публічний скорочувач URL і файловий сервіс — Потрібна перевірка точного об’єкта
- Доказова база
- Власний аналіз сайту Дані зовнішніх постачальників: Лише контекст — не використано для цього рішення
Поточна незалежна перевірка не відтворила активного phishing або malware-об’єкта на glacat.com. Свіжий результат Gridinsoft не назвав конкретного шкідливого об’єкта; root і публічні сторінки показали заявлений сервіс, а всі 28 точних коротких посилань із публічних джерел зараз повертають HTTP 404 без redirect. Публічні записи urlscan зберегли історичні коди, що перенаправляли на сторонні payment- або brand-like шляхи; це підтверджує історичне зловживання окремими об’єктами, але доступні captures не показали конкретного отримувача credentials, malware payload, файла чи hash. Зовнішні blacklist-мітки й зв’язки OTX є контекстом і не визначають поточний sample. Висновок Safe для всього домену не виправданий, бо повний активний, приватний, неіндексований, видалений і майбутній користувацький namespace не можна перелічити. Поточна категорія Suspicious Website сумісна з цим object-dependent результатом inconclusive; зміна не підтримується.
Висновки аналітика
Перевірка: задокументовано 8 спостережень Переглянути докази
Свіжий підтримуваний результат Gridinsoft для glacat.com досяг root сервісу з HTTP 200 і не показав позитивного поведінкового сигналу. Він не визначив точного отримувача credentials, стороннього redirect, автоматичного download, malware-файла, payload, exploit, команди чи hash. Suspicious Website є широким застереженням, а не твердженням, що кожне коротке посилання чи hosted object шкідливе.
- URL публічного артефакту https://gridinsoft.com/online-virus-scanner/url/glacat-com
-
Статус HTTP
200 - Елемент сторінки The fresh result contained no positive behavior signal.
- Спостереження аналітика The fresh result did not name a concrete harmful glacat.com URL, destination, file, payload, receiver, command, exploit, or hash.
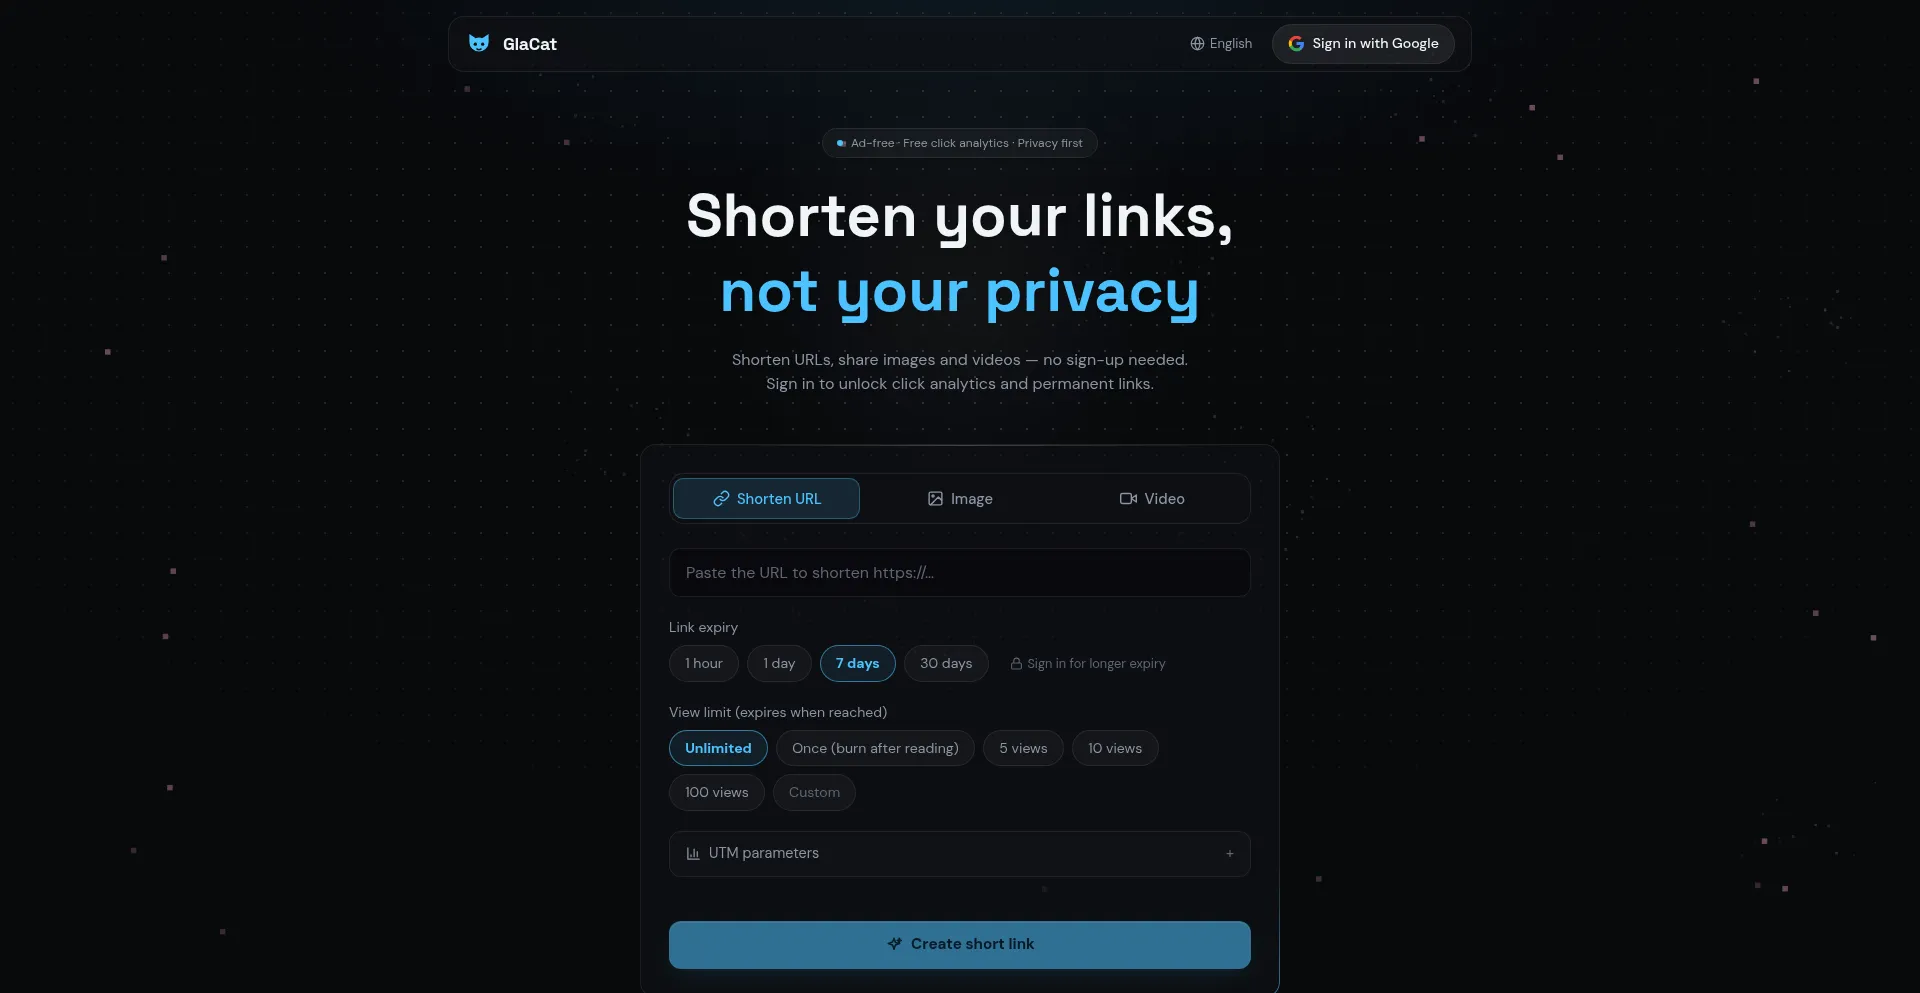
Apex і публічні сторінки security, no-ads, burn, share, about, privacy та terms повернули HTTP 200 і послідовно представляли GlaCat як користувацький сервіс скорочення URL і обміну файлами, зображеннями та відео. Root і сторінки не перенаправляли на сторонній host, не запитували credentials поза провайдером, не запускали executable або archive download і не показували malware payload. Заяви про URL checks, rate limits, Turnstile і abuse reports є заявами оператора й видимими controls, а не незалежним доказом для кожного об’єкта.
-
Статус HTTP
200 - Елемент сторінки The public interface offers URL shortening and file, image, and video sharing.
- Елемент сторінки The security page describes URL checks, creation rate limits, Turnstile, and an abuse-report address.
- Спостереження аналітика No unrelated redirect, non-provider credential request, executable or archive download, or malware payload was observed on the reviewed root and public information pages.
28 точних кодів із публічної URL intelligence, історичних captures або exact search перевірено напряму з desktop, mobile, crawler і Gridinsoft-review profiles. Усі зараз повертають однакову GlaCat-відповідь HTTP 404 без header Location. Жоден не показав redirect, отримувача credentials, downloadable file, malware payload чи hash. Це підтверджує видалення або завершення строку відомих об’єктів, але не перелічує всі приватні або неіндексовані коди й файли.
-
Статус HTTP
404 - Спостереження аналітика All 28 known codes returned HTTP 404 without a Location header across five request profiles.
- Спостереження аналітика Checked codes: /uGB03mp, /uJzoyJ3, /uL39GYn, /u2X8WA2, /uvfJCpg, /usyZb2i, /uE1z7vD, /u8tpyYn, /uE22eyb, /uMSx1nw, /uI3qoMN, /uBBwrod, /uFtOVeI, /unIgFpC, /ufmkyoE, /uCoW7sC, /uymMmVo, /uxAXjBn, /uDLa5I1, /uOClpWB, /uSzCJEJ, /u3WDt8h, /ubNU3fL, /uGC3Kcu, /uZcXIvH, /uSrlY37, /ukhx9LJ, and /uCvBJmF.
- Спостереження аналітика A synthetic nonexistent code also returned the same HTTP 404 response and no redirect.
Публічні captures urlscan за 2026 рік зберегли точні коди GlaCat, що повертали HTTP 302 на сторонні hosts і payment- або brand-like шляхи. Представницькі destinations: mdmh-pinebluff.com, rngtechindia.com, eurobank.s-host.net, eopyy.s-host.net, bingo-cafe.com, bingo-kaffee.com, bingo-coffee.com і crowhurst.com.au. Доступні фінальні сторінки показали hosting bot block або HTTP 404, а не форму credentials чи malware delivery. Це відтворюваний доказ історичного redirect abuse на рівні об’єкта, але не конкретного phishing payload, отримувача, malware-файла чи hash; коди зараз повертають HTTP 404.
- URL публічного артефакту https://urlscan.io/result/019d6d43-f5b0-73cc-81d6-5500caed9423/
-
Адреса перенаправлення
https://mdmh-pinebluff.com/r/50ooO3O7 -
Адреса перенаправлення
https://rngtechindia.com/pay/pLF9LD52 -
Адреса перенаправлення
https://eurobank.s-host.net/KQxXmItm -
Адреса перенаправлення
https://eopyy.s-host.net/pay/BjQ21x6L -
Адреса перенаправлення
https://bingo-cafe.com/QOQpz2xb - Спостереження аналітика The preserved scans demonstrate historical exact short-link redirects to unrelated hosts, while the available final-page captures showed a bot block or HTTP 404 and did not expose a credential receiver, malware payload, file, or hash.
Точний host і реєстрований parent-domain — той самий apex glacat.com. urlscan повідомив 2 741 публічний scan і дав історичні докази точних redirects; останні результати стосувалися кількох уже вимкнених кодів і не мали malicious verdict urlscan. OTX зберіг 16 PhishDestroy pulse associations і десять URL observations для apex; www.glacat.com не мав DNS-відповіді. Поточні snapshots URLhaus, OpenPhish, Phishing.Database, ThreatFox і активного feed PhishDestroy не мали точного збігу.
- URL публічного артефакту https://urlscan.io/domain/glacat.com
- URL публічного артефакту https://otx.alienvault.com/indicator/domain/glacat.com
- URL публічного артефакту https://web.archive.org/web/*/glacat.com/*
- Спостереження аналітика urlscan reported 2,741 public scans; OTX retained 16 PhishDestroy-related pulse associations and 10 URL observations.
- Спостереження аналітика The current public URLhaus, OpenPhish, Phishing.Database, ThreatFox, and PhishDestroy active-feed snapshots contained no exact glacat.com match.
- Спостереження аналітика Exact-host and parent-domain OSINT refer to the same glacat.com apex; www.glacat.com did not resolve.
Wayback повернув 114 згорнутих records для apex і 218 wildcard records. Root snapshot 2021 року належав до попереднього parked-domain lifecycle; snapshots від 2024 року показували GlaCat. Один archived exact code 2024 року повернув structured not-found response, а не redirect. Archive не зберіг точної форми credentials, malware-файла, payload чи hash на apex, але його coverage скінченне й не перелічує приватні, видалені або незаписані посилання й файли.
- URL публічного артефакту https://web.archive.org/web/*/glacat.com/*
- Спостереження аналітика Wayback returned 114 collapsed apex records and 218 wildcard records.
- Спостереження аналітика The 2021 root was parked under an earlier lifecycle; snapshots from 2024 onward presented the GlaCat service.
- Спостереження аналітика The archived exact path /uBBwrod returned a structured not-found response with no redirect destination.
Поточний зовнішній snapshot зберіг тринадцять malicious і один suspicious result. Негативні engines застосували domain-blacklist methods і phishing, malware, malicious або suspicious labels; Avira, Norton і Bitdefender зберігали окремі warnings. Доступні записи не назвали точну активну URL, response, receiver, file, payload або hash, що спричинили label. Вони документують reputation disagreement та historical context, а не відтворюваний поточний harmful object.
- Елемент сторінки External snapshot: 13 malicious and 1 suspicious domain-level results.
- Спостереження аналітика The adverse engines used blacklist methods and did not name an exact currently active glacat.com URL, response, file, payload, receiver, or hash.
- Спостереження аналітика Domain-level blacklist categories are distinct from a captured exact URL with observable harmful behavior.
glacat.com — публічний користувацький namespace для коротких посилань і файлів. Root надає creation interfaces, але не повний directory активних, приватних, видалених або майбутніх кодів і файлів. Знайдено й перевірено 28 точних публічних кодів, однак material namespace не можна незалежно перелічити. Чиста скінченна вибірка й заявлені controls не підтримують domain-wide certification Safe. Майбутні findings мають перевіряти exact short URL або hosted object і його видимий destination чи content.
- Елемент сторінки The root exposes public URL-shortening and file-sharing creation interfaces but no complete object directory.
- Спостереження аналітика Twenty-eight known public codes were reviewed, but the complete current, private, deleted, and future namespace was not publicly enumerable.
- Спостереження аналітика A domain-wide Safe verdict cannot be inferred from a clean root or a finite set of disabled user-controlled objects.
Обсяг і обмеження
- Точний submitted host є registrable parent domain; host і parent OSINT стосуються того самого apex glacat.com. Неіснуючий alias www перевірено окремо.
- Перевірка охопила свіжий результат Gridinsoft, root і сім public pages, 28 exact short codes, desktop, mobile, crawler і review profiles, DNS, TLS, URL та threat intelligence, active feeds, historical captures і archives.
- Повний current, private, unindexed, deleted і future namespace кодів і файлів не можна публічно перелічити. Перевірено 28 відомих об’єктів; про необстежені об’єкти тверджень немає.
- Історичні records urlscan зберегли redirects на сторонні hosts, але доступні final captures показали bot block або HTTP 404. Тому не стверджується, що було захоплено конкретний receiver credentials, malware file, payload або hash.
- Заяви сервісу про security, rate limits, Turnstile і abuse reports зафіксовано як operator claims і visible controls; їхню ефективність для кожного об’єкта незалежно не перевірено.
- Conditional, geographic, account-bound, language-dependent, referrer-dependent, device-dependent або time-limited content може відрізнятися поза перевіреними profiles і locations.
- Public search, urlscan, OTX, archives, feeds і sandbox indexes є скінченними. Відсутність active matches не доводить, що не існувало unindexed або historical harmful object.
- Історичні записи розвідки загроз і сертифікатів неповні; прогалини в цьому охопленні не доводять безпеку.
- Зовнішні blacklist і threat-intelligence labels залишаються independently controlled context. Вони не рівні current reproducible malicious URL або sample і не визначали Gridinsoft verdict.
- Вердикт не сертифікує кожне current або future short link чи hosted file як safe і не гарантує відсутність later content або destination changes.


Допоможіть захистити інших, поділіться цією сторінкою у соціальних мережах! Чим більше людей дізнається про glacat.com, тим менше шансів у них когось ошукати. Допоможіть іншим оцінити glacat.com, поділившись цією сторінкою у соціальних мережах!