Samurai_Jewhunting.exe Malware Generic - Звіт скану
Технічний аналіз
| Ім'я файлу | Samurai_Jewhunting.exe |
| Тип файлу |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Версія сканера | 1.0.259.174 |
| Версія бази даних | 2026-11-07 11:07:03 UTC |
Malware.Win64.Generic.cld
Сімейство шкідливого ПЗ: Generic
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
0095096a9226faf026566b653ec3caf7
|
|
| SHA1 |
8cbfbb06e20ee98f045c2dbf4fe0bb57b490d10e
|
|
| SHA256 |
235ce2116a6c04a2f75c6816aed476fab326b7cb8a63aa6f9063856f1828668e
|
|
| SHA512 |
21f8dfa1e6badeb02814bcbda6ae4fda7c10a9d24e79a15d19307140032678a3ea31c176b256c46ee3e4152c82c350eeffe2b65e8a30263491d10f30bc4ff719
|
|
| ImpHash |
13e3f50c624b15cfc695c0565d6347cc
|
PE-аналіз
Основна інформація
▼| Іконка |
Хеш: 53c3d5d6aa73683895bbf5546a5bec5b
Нечіткий: 17fb1d9f3530da2ed0977570de820bd5 dHash: 74ecccdee4ccd162 |
| Базова адреса | 0x140000000 |
| Точка входу | 0x140774a60 |
| Час компіляції | 2026-10-28 15:07:48 |
| Контрольна сума | 0x00000000 (Фактична: 0x00d75105) |
| Версія ОС | 6.0 |
| Підписи PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Цифровий підпис | No valid SignedData structure was found. |
| Імпорти | 41 бібліотек |
| Експорти | 0 функцій |
| Ресурси | 9 Ресурси |
| Секції | 7 Секції |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
8,114,236 bytes | 8,114,688 bytes | 6.08 (Нормально) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
2234F1F1568DA5FD6C1F6053A14FB3C6 |
.rdata |
0x007bf000 |
3,775,302 bytes | 3,775,488 bytes | 7.36 (Стиснуто) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
E1F9CBB200551BEBFA9A61714A987AFF |
.data |
0x00b59000 |
1,775,300 bytes | 1,761,280 bytes | 7.83 (Запаковано/Зашифровано) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
97CCF6A41E8182D1BA782C399534AA25 |
.pdata |
0x00d0b000 |
99,420 bytes | 99,840 bytes | 6.36 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
2E172D6C8B20E238F00CAF9CDC926C8D |
.fptable |
0x00d24000 |
256 bytes | 512 bytes | 0.00 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.rsrc |
0x00d25000 |
333,032 bytes | 333,312 bytes | 6.56 (Стиснуто) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
87BE69E1C4089DA5A8696ED8601765DA |
.reloc |
0x00d77000 |
10,600 bytes | 10,752 bytes | 5.43 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
380BFD309CDDA0C9B7C264BB9F80FDF0 |
Попередження аналізу ентропії
1 секція(ї) з високою ентропією (≥7.5) виявлено - можливе пакування/шифрування
2 секція(ї) з підвищеною ентропією (≥6.5) - можливе стиснення
Аналіз ресурсів
▼| Тип ресурсу | Кількість | Загальний розмір | Відсоток |
|---|---|---|---|
| RT_ICON | 6 | 60,101 байтів | |
| RT_RCDATA | 1 | 271,872 байтів | |
| RT_GROUP_ICON | 1 | 90 байтів | |
| RT_MANIFEST | 1 | 392 байтів |
Аналіз ланцюга сертифікатів
▼Немає цифрових підписів
Цей файл не має цифрового підпису.
Наслідки для безпеки:
- Неможливо перевірити особу видавця
- Підвищений ризик безпеки при запуску цього файлу
- Може викликати попередження безпеки на деяких системах
⚠ Цей файл не має цифрового підпису або ланцюг сертифікатів не може бути перевірений.
Будьте обережні при запуску непідписаних файлів з невідомих джерел.
Статус перевірки сертифіката
No valid SignedData structure was found.
Рекомендація: Перевірте джерело файлу та переконайтеся, що він походить від надійного видавця.
Видалення Malware.Win64.Generic.cld
Gridinsoft має можливість виявляти та видаляти Malware.Win64.Generic.cld без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
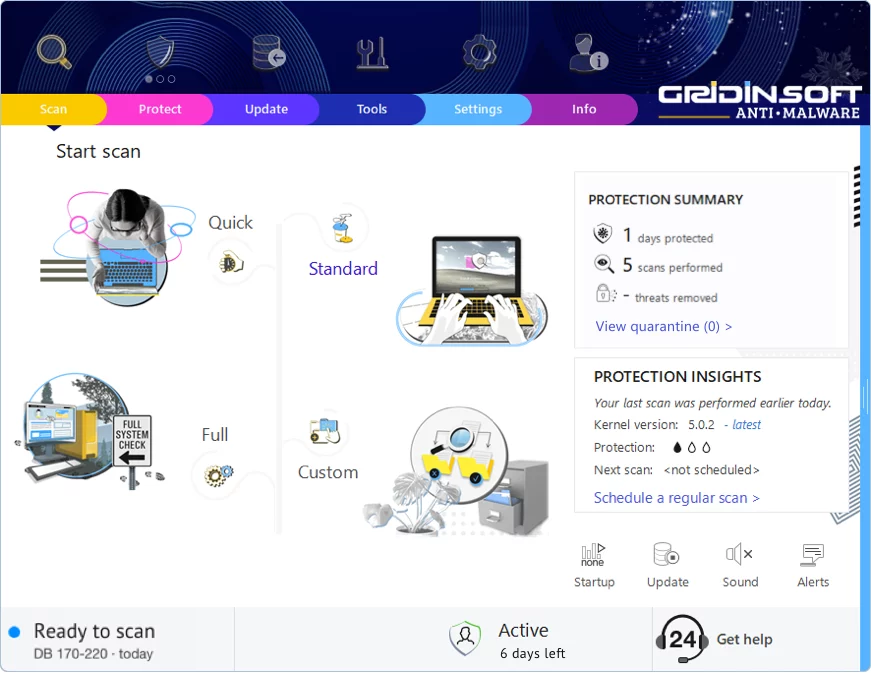
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар
Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!