CST_patch.exe Trojan Wacatac - Звіт скану
Технічний аналіз
| Ім'я файлу | CST_patch.exe |
| Тип файлу |
MS-DOS executable PE32 executable (console) Intel 80386 (stripped to external PDB), for MS Windows, MZ for MS-DOS
|
| Версія сканера | 1.0.262.174 |
| Версія бази даних | 2026-11-20 16:07:02 UTC |
Trojan.Win32.Wacatac.oa!s1
Сімейство шкідливого ПЗ: Wacatac
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
dfdbf3e4c3e3b186b4fcea508c5a45a4
|
|
| SHA1 |
37ff99d17049d7ca9fb3324c2deac96861cef377
|
|
| SHA256 |
4f9208f87a734974d00eb3fba5c8bc6f67136ceb331d7982e17548adf5164683
|
|
| SHA512 |
52e19f4fe23480900d30678c2c2ab7059e441802f1e8975d8c99677c41aab5cce242aea8a28a755e876eea937dea51eabd6a07f6356e39dfd5e0c90072b038a3
|
|
| ImpHash |
9b02cabfb707d22690ee394fdedd3088
|
PE-аналіз
Основна інформація
▼| Базова адреса | 0x00400000 |
| Точка входу | 0x00404145 |
| Час компіляції | 2011-02-27 22:16:45 |
| Контрольна сума | 0x00000000 (Фактична: 0x00002d99) |
| Версія ОС | 4.0 |
| Підписи PEiD |
MS-DOS executable PE32 executable (console) Intel 80386 (stripped to external PDB), for MS Windows, MZ for MS-DOS
|
| Цифровий підпис | No valid SignedData structure was found. |
| Імпорти |
5 бібліотек
KERNEL32, MSVCRT, USER32, SHELL32, comdlg32 |
| Експорти | 0 функцій |
| Ресурси | 0 Ресурси |
| Секції | 2 Секції |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
.MPRESS1 |
0x00001000 |
12,288 bytes | 4,608 bytes | 7.21 (Стиснуто) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D487DC524E5E07210080E6A3308B64C3 |
.MPRESS2 |
0x00004000 |
1,012 bytes | 1,024 bytes | 5.90 (Нормально) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
78A6239AD99ABDDAAB48E7C1A2D8A92E |
Попередження аналізу ентропії
1 секція(ї) з підвищеною ентропією (≥6.5) - можливе стиснення
Аналіз ланцюга сертифікатів
▼Немає цифрових підписів
Цей файл не має цифрового підпису.
Наслідки для безпеки:
- Неможливо перевірити особу видавця
- Підвищений ризик безпеки при запуску цього файлу
- Може викликати попередження безпеки на деяких системах
⚠ Цей файл не має цифрового підпису або ланцюг сертифікатів не може бути перевірений.
Будьте обережні при запуску непідписаних файлів з невідомих джерел.
Статус перевірки сертифіката
No valid SignedData structure was found.
Рекомендація: Перевірте джерело файлу та переконайтеся, що він походить від надійного видавця.
Видалення Trojan.Win32.Wacatac.oa!s1
Gridinsoft має можливість виявляти та видаляти Trojan.Win32.Wacatac.oa!s1 без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
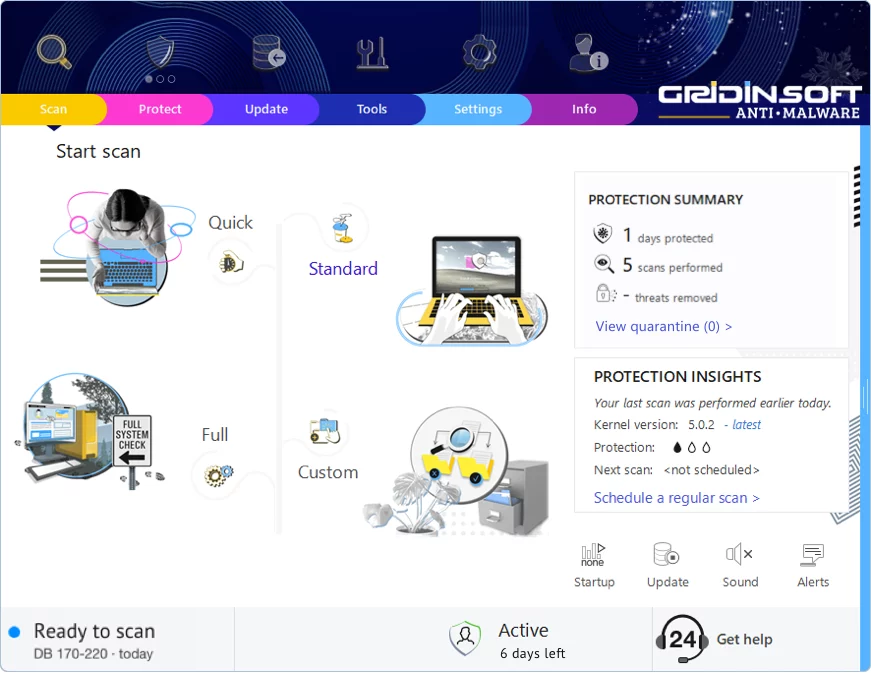
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар
Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!