Borlndmm.dll Trojan Kryptik - Звіт скану
Технічний аналіз
| Ім'я файлу | borlndmm.dll |
| Тип файлу |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Версія сканера | 1.0.262.174 |
| Версія бази даних | 2026-11-09 20:07:03 UTC |
Trojan.Win64.Kryptik.oa!s1
Сімейство шкідливого ПЗ: Kryptik
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
25b8a77584867ff5a30972884a2bfe41
|
|
| SHA1 |
89a3d16b7f0f320a1f7cee23ec781fbd3fadac11
|
|
| SHA256 |
787c4eea812d94869b7a10e772c651eb5af7f18639a9ec6a7588d37151fecc84
|
|
| SHA512 |
9c7042703ecd499bf962f240408a467b1f27a037539c583fbc55f4f05e12d91a72ff91703cd473447ee1af5f9ec63557ff597ad50a38449534c97d321f863311
|
|
| ImpHash |
42cc75ba2d026401623054c9e097c510
|
PE-аналіз
Основна інформація
▼| Базова адреса | 0x180000000 |
| Точка входу | 0x1800031a0 |
| Час компіляції | 2026-11-06 10:33:30 |
| Контрольна сума | 0x00000000 (Фактична: 0x04db020b) |
| Версія ОС | 6.0 |
| Підписи PEiD |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Цифровий підпис | No valid SignedData structure was found. |
| Імпорти |
1 бібліотек
KERNEL32 |
| Експорти | 8 функцій |
| Ресурси | 0 Ресурси |
| Секції | 6 Секції |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
61,616 bytes | 61,952 bytes | 6.44 (Нормально) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
EF4363ADAEDA0B1EF870E888CE9ECB5E |
.rdata |
0x00011000 |
3,340,140 bytes | 3,340,288 bytes | 8.00 (Запаковано/Зашифровано) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
36A9D48537C5CE9BD0544BCE6250B48B |
.data |
0x00341000 |
5,664 bytes | 3,072 bytes | 1.94 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
9BC8FD80A2E14E55C81E1C7E9573B696 |
.pdata |
0x00343000 |
4,260 bytes | 4,608 bytes | 4.62 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
9836E50AEF96BBE6030A6CFD38DA19A5 |
.fptable |
0x00345000 |
256 bytes | 512 bytes | 0.00 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.reloc |
0x00346000 |
1,636 bytes | 2,048 bytes | 4.88 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
B13FCD2119F6A6836803FD92AF436F78 |
Попередження аналізу ентропії
1 секція(ї) з високою ентропією (≥7.5) виявлено - можливе пакування/шифрування
Аналіз ланцюга сертифікатів
▼Немає цифрових підписів
Цей файл не має цифрового підпису.
Наслідки для безпеки:
- Неможливо перевірити особу видавця
- Підвищений ризик безпеки при запуску цього файлу
- Може викликати попередження безпеки на деяких системах
⚠ Цей файл не має цифрового підпису або ланцюг сертифікатів не може бути перевірений.
Будьте обережні при запуску непідписаних файлів з невідомих джерел.
Статус перевірки сертифіката
No valid SignedData structure was found.
Рекомендація: Перевірте джерело файлу та переконайтеся, що він походить від надійного видавця.
Видалення Trojan.Win64.Kryptik.oa!s1
Gridinsoft має можливість виявляти та видаляти Trojan.Win64.Kryptik.oa!s1 без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
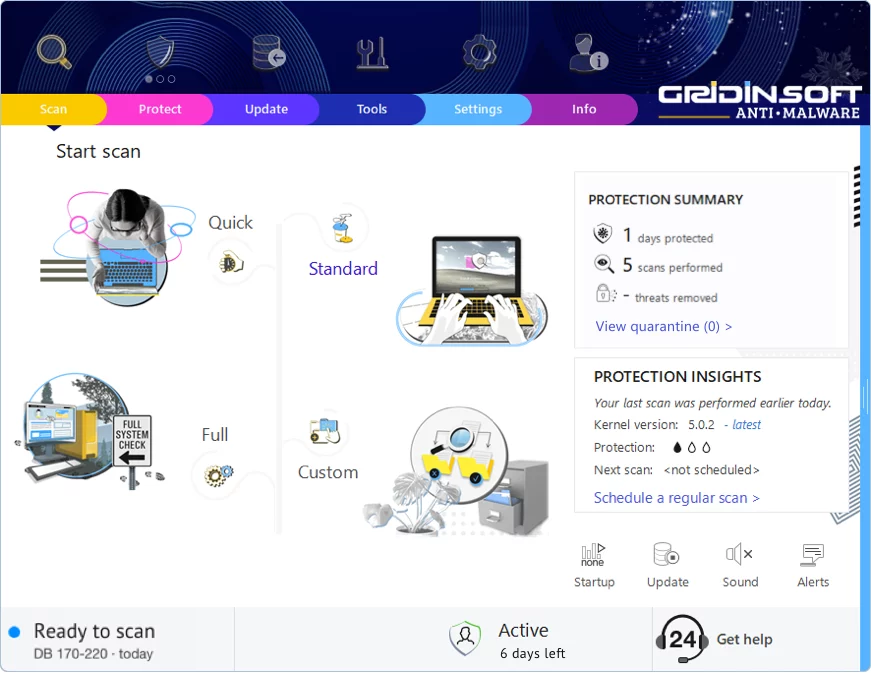
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар
Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!