KMSpico.exe Malware Generic - Звіт скану
Технічний аналіз
| Ім'я файлу | KMSpico.exe |
| Тип файлу |
PE32 executable (GUI) Intel 80386, for MS Windows, UPX compressed
|
| Версія сканера | 1.0.155.174 |
| Версія бази даних | 2024-01-16 18:02:12 UTC |
Malware.Win32.Generic.cld
Сімейство шкідливого ПЗ: Generic
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
3772b624663c7c00f531a9e8dba063c5
|
|
| SHA1 |
d7a888ba7c5ffe3bdbc01378e15fdd3942ae2153
|
|
| SHA256 |
878cb2a125e1ca797e6a4b514e8aaab90df7d0ff048bfaf96cead76cf3b4a6a7
|
|
| SHA512 |
7f8afab948d6aeafd715959f7d31643a890f444753f1fce7f6e9358dff147ce8c842aad941054053f98010c4600d68795a690e89563cba69905a7e52cb00e8ba
|
|
| ImpHash |
5efd333698985e0c33bc01c25c971347
|
PE-аналіз
Основна інформація
▼| Іконка |
Хеш: bc962b5b14e2172e74920ec58db2c052
Нечіткий: c2e78f0ede561497b690312979bbcc0c dHash: 70e8caf4d2c4f438 |
| Базова адреса | 0x00400000 |
| Точка входу | 0x0042e410 |
| Час компіляції | 2016-04-02 22:14:34 |
| Контрольна сума | 0x00364cf3 (Фактична: 0x00364cf3) |
| Версія ОС | 4.0 |
| Підписи PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows, UPX compressed
|
| Цифровий підпис | Chain verification from CN=Rare Ideal, C=EU (serial:5000182497802116135, sha1:41b44b103a33c6eee25979f5e1829f1c229352fe) failed: The X.509 certificate provided is self-signed - "Common Name: Rare Ideal, Country: EU" |
| Імпорти |
9 бібліотек
ADVAPI32, COMCTL32, GDI32, KERNEL32, MSVCRT, ole32, OLEAUT32, SHELL32, USER32 |
| Експорти | 0 функцій |
| Ресурси | 7 Ресурси |
| Секції | 3 Секції |
Цифрові підписи
▼| Rare Ideal | (EU) |
| USERTrust RSA Certification Authority | Sectigo Limited (GB) |
| Sectigo RSA Time Stamping CA | Sectigo Limited (GB) |
Інформація про версію
▼| CompanyName | PortableApps.com |
| LegalCopyright | John T. Haller |
| LegalTrademarks | Firefox is a Registered Trademark of The Mozilla Foundation. PortableApps.com is a Registered Trademark of Rare Ideas, LLC. |
| OriginalFilename | FirefoxPortable.exe |
| Comments | Allows Firefox to be run from a removable drive. For additional details, visit PortableApps.com/FirefoxPortable |
| FileVersion | 2.0.6.0 |
| ProductName | Mozilla Firefox, Portable Edition |
| ProductVersion | 2.0.6.0 |
| InternalName | Mozilla Firefox, Portable Edition |
| FileDescription | Mozilla Firefox, Portable Edition |
| Created | 7z SFX Constructor v4.5.0.0 (http://usbtor.ru/viewtopic.php?t=798) |
| Builder | host 01:56:55 11/01/2024 |
| Translation | 0x0000 0x04b0 |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
UPX0 |
0x00001000 |
114,688 bytes | 0 bytes | 0.00 (Нормально) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
UPX1 |
0x0001d000 |
73,728 bytes | 71,168 bytes | 7.91 (Запаковано/Зашифровано) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
33AB8250D5B685213DF252D546CFC91B |
.rsrc |
0x0002f000 |
24,576 bytes | 21,504 bytes | 5.19 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
06A5E0729B81BB7E09078007554B572E |
Попередження аналізу ентропії
1 секція(ї) з високою ентропією (≥7.5) виявлено - можливе пакування/шифрування
Аналіз ресурсів
▼| Тип ресурсу | Кількість | Загальний розмір | Відсоток |
|---|---|---|---|
| RT_ICON | 4 | 17,840 байтів | |
| RT_GROUP_ICON | 1 | 62 байтів | |
| RT_VERSION | 1 | 1,624 байтів | |
| RT_MANIFEST | 1 | 777 байтів |
Аналіз ланцюга сертифікатів
▼Сертифікат #1
| Суб'єкт |
Rare Ideal EU |
| Видавець | Rare Ideal |
| Серійний номер | 5000182497802116135 |
Сертифікат #2
| Суб'єкт |
Sectigo RSA Time Stamping CA Sectigo Limited GB |
| Видавець | USERTrust RSA Certification Authority |
| Серійний номер | 63883093293784159655322269805543173561 |
Сертифікат #3
| Суб'єкт |
Sectigo RSA Time Stamping Signer #4 Sectigo Limited GB |
| Видавець | Sectigo RSA Time Stamping CA |
| Серійний номер | 76161378635050837295056099126206603988 |
Статус перевірки сертифіката
Chain verification from CN=Rare Ideal, C=EU (serial:5000182497802116135, sha1:41b44b103a33c6eee25979f5e1829f1c229352fe) failed: The X.509 certificate provided is self-signed - "Common Name: Rare Ideal, Country: EU"
Рекомендація: Перевірте джерело файлу та переконайтеся, що він походить від надійного видавця.
Видалення Malware.Win32.Generic.cld
Gridinsoft має можливість виявляти та видаляти Malware.Win32.Generic.cld без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
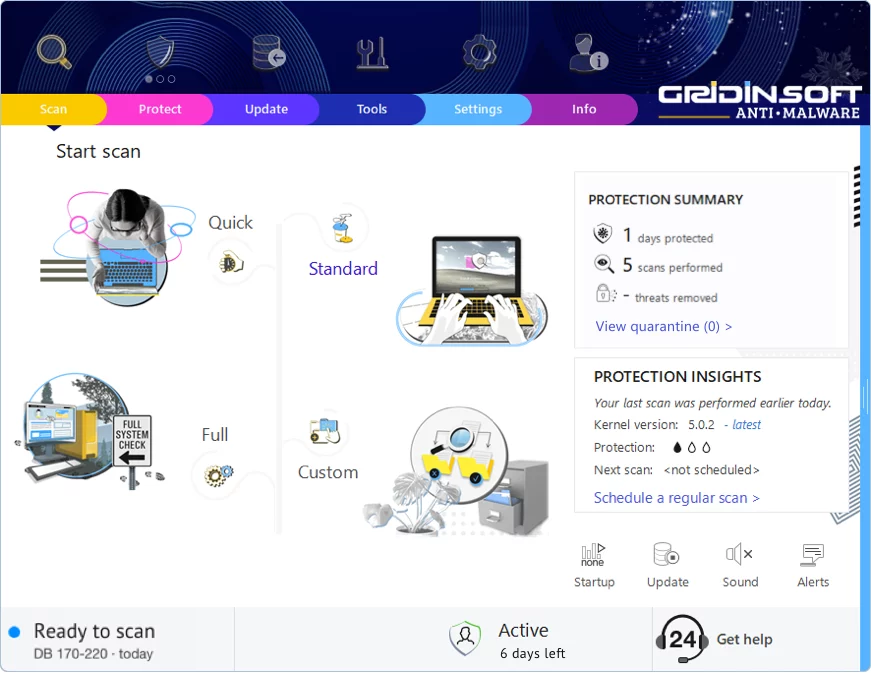
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар
Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!