WinToolsNet.exe Trojan Agent - Звіт скану
Технічний аналіз
| Ім'я файлу | WinToolsNet.exe |
| Тип файлу |
MS-DOS executable PE32 executable (GUI) Intel 80386 (stripped to external PDB), for MS Windows, MZ for MS-DOS
|
| Версія сканера | 1.0.257.174 |
| Версія бази даних | 2026-10-18 19:07:03 UTC |
Trojan.Win32.Agent.sa
Сімейство шкідливого ПЗ: Agent
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
a0946250850516f494cbfd43c2b2b9db
|
|
| SHA1 |
6189ac9acd8800211d20eaced2bfc8368ff3d8ee
|
|
| SHA256 |
ba38be61a59e64b9462b7db2985951fb33853e1ea97263d37d0c7e475a5ea6cc
|
|
| SHA512 |
9e7cfcafff000f32483483b2f23c0586ea25977fec42581a447e64d68eb74bdb0911e410b624dec02d8bce2d18ee00e89619df9e61c14a0a477de5de9d11a476
|
|
| ImpHash |
fa2c9800f6817f3d4350be2e4dbbfa57
|
PE-аналіз
Основна інформація
▼| Іконка |
Хеш: b5f7819a0cff11f058e7453a087b55d8
Нечіткий: 5407546b8f1a048230a38b45bbe5dcc4 dHash: 38f4f0b08acc7a38 |
| Базова адреса | 0x00400000 |
| Точка входу | 0x00926291 |
| Час компіляції | 2026-10-12 15:31:34 |
| Контрольна сума | 0x00000000 (Фактична: 0x002c8801) |
| Версія ОС | 5.1 |
| Підписи PEiD |
MS-DOS executable PE32 executable (GUI) Intel 80386 (stripped to external PDB), for MS Windows, MZ for MS-DOS
|
| Цифровий підпис | No valid SignedData structure was found. |
| Імпорти | 11 бібліотек |
| Експорти | 0 функцій |
| Ресурси | 659 Ресурси |
| Секції | 3 Секції |
Інформація про версію
▼| CompanyName | WinTools Software, Ltd. |
| FileDescription | WinTools.net - Windows System Optimization Suite |
| FileVersion | 26.10.1.0 |
| InternalName | WinTools.net® |
| LegalCopyright | Copyright © 2002–2026 All rights reserved. |
| LegalTrademarks | https://www.wintools.net |
| OriginalFilename | WINTOOLSNET.EXE |
| ProductName | WinTools.net |
| ProductVersion | 26.10.1.0 |
| Comments | CEO Ruslan Smekalov |
| Translation | 0x0009 0x04b0 |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
|
0x00001000 |
5,394,432 bytes | 480,256 bytes | 8.00 (Запаковано/Зашифровано) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
FBC7015E825820614EBC90992647E285 |
|
0x00526000 |
3,579 bytes | 3,584 bytes | 6.03 (Нормально) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
2C55BE57427D5AE3F6FC67FC6C6866E5 |
.rsrc |
0x00527000 |
2,394,464 bytes | 2,394,624 bytes | 4.50 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
9C3E5965DE31DA6348220EB61103BBAF |
Попередження аналізу ентропії
1 секція(ї) з високою ентропією (≥7.5) виявлено - можливе пакування/шифрування
Аналіз ресурсів
▼| Тип ресурсу | Кількість | Загальний розмір | Відсоток |
|---|---|---|---|
| RT_BITMAP | 70 | 2,037,106 байтів | |
| RT_ICON | 287 | 2,354,729 байтів | |
| RT_DIALOG | 17 | 6,234 байтів | |
| RT_STRING | 2 | 426 байтів | |
| RT_ACCELERATOR | 1 | 200 байтів | |
| RT_GROUP_ICON | 280 | 5,698 байтів | |
| RT_VERSION | 1 | 1,020 байтів | |
| RT_MANIFEST | 1 | 771 байтів |
Аналіз ланцюга сертифікатів
▼Немає цифрових підписів
Цей файл не має цифрового підпису.
Наслідки для безпеки:
- Неможливо перевірити особу видавця
- Підвищений ризик безпеки при запуску цього файлу
- Може викликати попередження безпеки на деяких системах
⚠ Цей файл не має цифрового підпису або ланцюг сертифікатів не може бути перевірений.
Будьте обережні при запуску непідписаних файлів з невідомих джерел.
Статус перевірки сертифіката
No valid SignedData structure was found.
Рекомендація: Перевірте джерело файлу та переконайтеся, що він походить від надійного видавця.
Видалення Trojan.Win32.Agent.sa
Gridinsoft має можливість виявляти та видаляти Trojan.Win32.Agent.sa без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
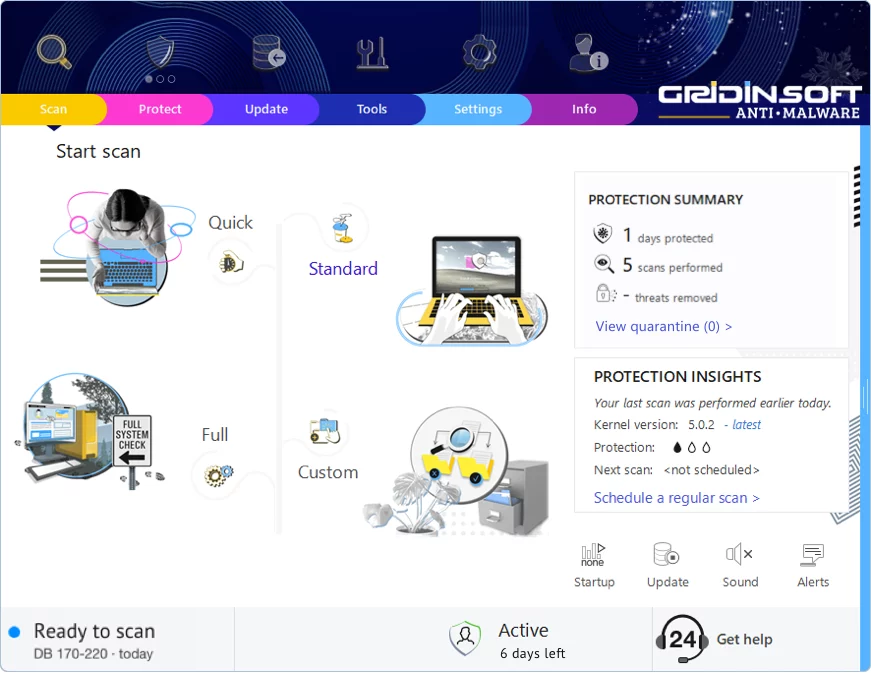
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар
Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!