Fleasion-v2.4.0-Windows.exe Malware Generic - Звіт скану
Технічний аналіз
| Ім'я файлу | Fleasion-v2.4.0-Windows.exe |
| Тип файлу |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Версія сканера | 1.0.252.174 |
| Версія бази даних | 2026-08-23 07:00:28 UTC |
Malware.Win64.Generic.cl
Сімейство шкідливого ПЗ: Generic
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
e930247ba27a05f08a77050297732465
|
|
| SHA1 |
4aa6686a3fe5609241e7a1ef00ca0eb24a283a64
|
|
| SHA256 |
cc187c132ab9280c461995494b839a3a98adc948ccf0b2e994958d730be15d7b
|
|
| SHA512 |
e66ddfd02e9572d9d46921e38ffcef6c557b8ba1e1ffd3c0f8debaaba18f22ded3b650d83aae92b36e80348687b394750821fbf897feec0d4fe2f54fa940add2
|
|
| ImpHash |
cf72283be50852e418ce6bbb6b645835
|
PE-аналіз
Основна інформація
▼| Іконка |
Хеш: df23fd5f281170edb8e9f1e5ff6202de
Нечіткий: 3c986f77522e8b603e87ccd07118b03a dHash: e8ccba69699ccc60 |
| Базова адреса | 0x140000000 |
| Точка входу | 0x14000e120 |
| Час компіляції | 1970-01-01 00:00:00 |
| Контрольна сума | 0x043f7859 (Фактична: 0x043f7859) |
| Версія ОС | 6.0 |
| Підписи PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Цифровий підпис | No valid SignedData structure was found. |
| Імпорти |
5 бібліотек
USER32, COMCTL32, KERNEL32, ADVAPI32, GDI32 |
| Експорти | 0 функцій |
| Ресурси | 4 Ресурси |
| Секції | 7 Секції |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
181,824 bytes | 182,272 bytes | 6.47 (Нормально) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
48A32F2799DCFC38FF2750F0F1C91FEA |
.rdata |
0x0002e000 |
81,288 bytes | 81,408 bytes | 5.75 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
AE73E515B78E317EBACEC1153A7141EE |
.data |
0x00042000 |
19,184 bytes | 3,584 bytes | 1.82 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
1A88D7A279D8F01A28B7AC98B485D559 |
.pdata |
0x00047000 |
9,564 bytes | 9,728 bytes | 5.47 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
6E00A3EB06FB1389C11BEE0A7ED2AC4E |
.fptable |
0x0004a000 |
256 bytes | 512 bytes | 0.00 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.rsrc |
0x0004b000 |
83,304 bytes | 83,456 bytes | 4.11 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
CE80F91EB60976F3A4A74454724283C7 |
.reloc |
0x00060000 |
1,896 bytes | 2,048 bytes | 5.25 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
3EF11C94152A720D31F16A54908F30EE |
Аналіз ресурсів
▼| Тип ресурсу | Кількість | Загальний розмір | Відсоток |
|---|---|---|---|
| RT_ICON | 2 | 81,689 байтів | |
| RT_GROUP_ICON | 1 | 34 байтів | |
| RT_MANIFEST | 1 | 1,293 байтів |
Аналіз ланцюга сертифікатів
▼Немає цифрових підписів
Цей файл не має цифрового підпису.
Наслідки для безпеки:
- Неможливо перевірити особу видавця
- Підвищений ризик безпеки при запуску цього файлу
- Може викликати попередження безпеки на деяких системах
⚠ Цей файл не має цифрового підпису або ланцюг сертифікатів не може бути перевірений.
Будьте обережні при запуску непідписаних файлів з невідомих джерел.
Статус перевірки сертифіката
No valid SignedData structure was found.
Рекомендація: Перевірте джерело файлу та переконайтеся, що він походить від надійного видавця.
Видалення Malware.Win64.Generic.cl
Gridinsoft має можливість виявляти та видаляти Malware.Win64.Generic.cl без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
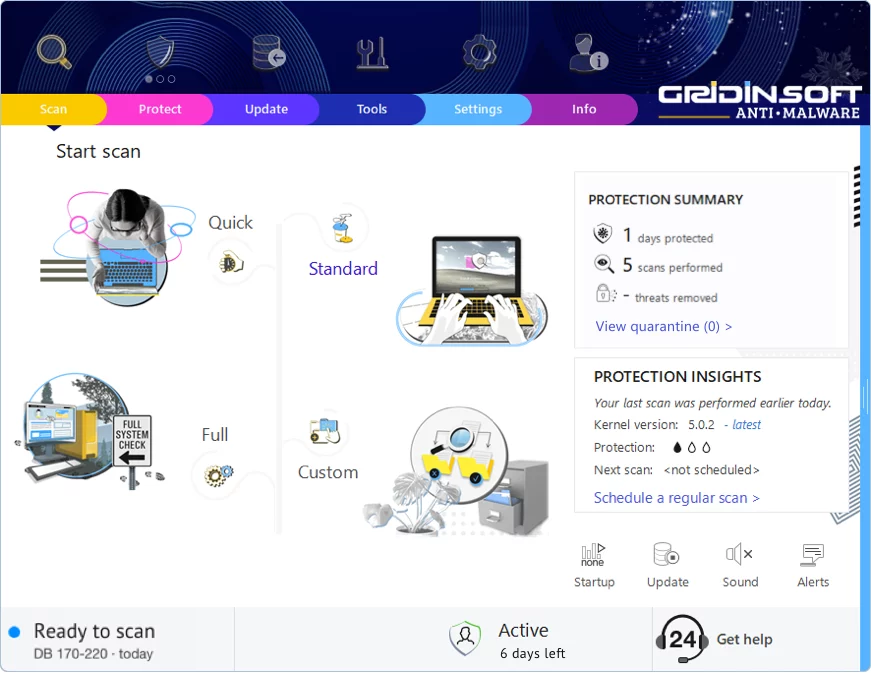
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар
Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!