Subscribe.exe Malware Generic - Звіт скану
Технічний аналіз
| Ім'я файлу | subscribe.exe |
| Тип файлу |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Версія сканера | 1.0.250.174 |
| Версія бази даних | 2026-07-18 17:00:27 UTC |
Malware.Win64.Generic.cld
Сімейство шкідливого ПЗ: Generic
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
067e2efd94ab9339039ac0c727204e2a
|
|
| SHA1 |
f375d4bd45a2fd1c463ba9e61783d4c655c4297c
|
|
| SHA256 |
f9a6ac3c1ce394609410cbe88d38769cae24a25fd4b8a5e82eb9f2b8bb7dc557
|
|
| SHA512 |
1a0b4d472b8fa726507a66cdde396366d1879edbb18e84d1eadb0de19d89bddbf9a394f7489dc57a510119f66c47a1223f3d2ec086582f0cf11616ec1ae3fbb3
|
|
| ImpHash |
62f0383404f06951746d72084b01a844
|
PE-аналіз
Основна інформація
▼| Іконка |
Хеш: 2d95e70f8906847189a10683593df919
Нечіткий: 8f3a184b6af4823cf069830f261dbbc3 dHash: e0e09260e89ac040 |
| Базова адреса | 0x140000000 |
| Точка входу | 0x1409ca0ec |
| Час компіляції | 2026-05-29 12:47:17 |
| Контрольна сума | 0x00000000 (Фактична: 0x01033adc) |
| Версія ОС | 6.0 |
| Підписи PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Шлях PDB | ui.pdb |
| Цифровий підпис | No valid SignedData structure was found. |
| Імпорти | 24 бібліотек |
| Експорти | 0 функцій |
| Ресурси | 4 Ресурси |
| Секції | 6 Секції |
Інформація про версію
▼| CompanyName | savage |
| FileDescription | ui |
| FileVersion | 1.0.0 |
| ProductName | ui |
| ProductVersion | 1.0.0 |
| Translation | 0x0000 0x04b0 |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
10,440,864 bytes | 10,441,216 bytes | 6.22 (Нормально) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8C77BA497CEDB6F1A667293EA38EFD37 |
.rdata |
0x009f7000 |
5,833,404 bytes | 5,833,728 bytes | 6.83 (Стиснуто) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
C3C2C65A1BA9329741DD98237876C3B0 |
.data |
0x00f88000 |
17,416 bytes | 8,192 bytes | 3.72 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
4D39E643AC645C7C962A924B777CCA86 |
.pdata |
0x00f8d000 |
581,316 bytes | 581,632 bytes | 6.59 (Стиснуто) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
37DE2D70BE34CCA36CACC0D07605325F |
.rsrc |
0x0101b000 |
92,232 bytes | 92,672 bytes | 7.97 (Запаковано/Зашифровано) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A62F615BFF93155A13FD37E1784F0874 |
.reloc |
0x01032000 |
28,592 bytes | 28,672 bytes | 5.48 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
C63503EF1E6E4555C0C363672FCB4E81 |
Попередження аналізу ентропії
1 секція(ї) з високою ентропією (≥7.5) виявлено - можливе пакування/шифрування
2 секція(ї) з підвищеною ентропією (≥6.5) - можливе стиснення
Аналіз ресурсів
▼| Тип ресурсу | Кількість | Загальний розмір | Відсоток |
|---|---|---|---|
| RT_ICON | 1 | 90,902 байтів | |
| RT_GROUP_ICON | 1 | 20 байтів | |
| RT_VERSION | 1 | 448 байтів | |
| RT_MANIFEST | 1 | 551 байтів |
Аналіз ланцюга сертифікатів
▼Немає цифрових підписів
Цей файл не має цифрового підпису.
Наслідки для безпеки:
- Неможливо перевірити особу видавця
- Підвищений ризик безпеки при запуску цього файлу
- Може викликати попередження безпеки на деяких системах
⚠ Цей файл не має цифрового підпису або ланцюг сертифікатів не може бути перевірений.
Будьте обережні при запуску непідписаних файлів з невідомих джерел.
Статус перевірки сертифіката
No valid SignedData structure was found.
Рекомендація: Перевірте джерело файлу та переконайтеся, що він походить від надійного видавця.
Видалення Malware.Win64.Generic.cld
Gridinsoft має можливість виявляти та видаляти Malware.Win64.Generic.cld без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
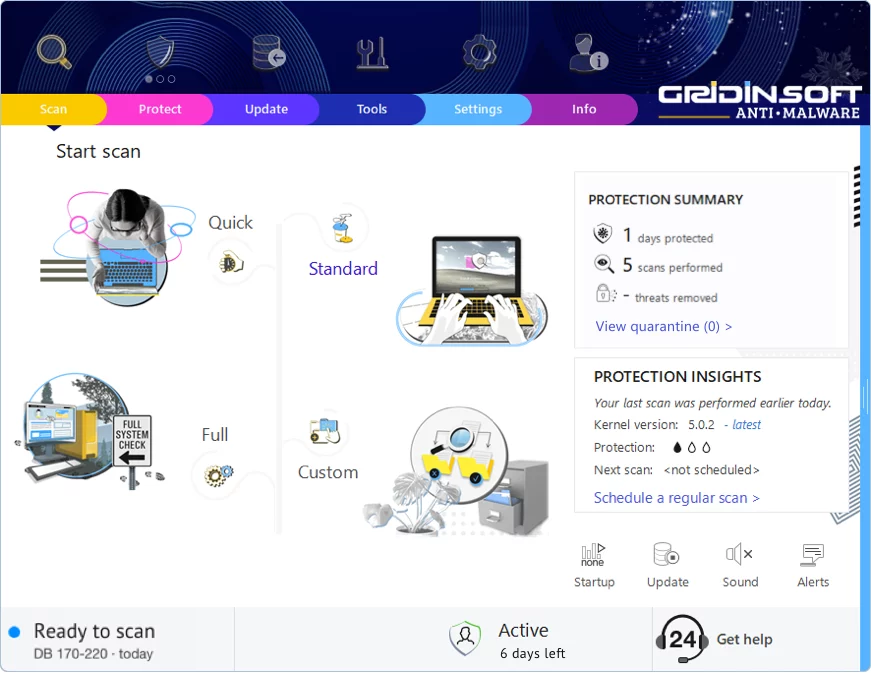
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар
Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!