NiceHashQuickMinerInstaller.exe Trojan CoinMiner - Звіт скану
Технічний аналіз
| Ім'я файлу | NiceHashQuickMinerInstaller.exe |
| Тип файлу |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| Версія сканера | 1.0.218.174 |
| Версія бази даних | 2025-06-20 04:00:44 UTC |
Trojan.Win64.CoinMiner.ca
Сімейство шкідливого ПЗ: CoinMiner
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
dc6fcda0672000c5593f607ff7ec745f
|
|
| SHA1 |
4de5130435dd65437907442867e8db28bd82d1c2
|
|
| SHA256 |
40cb10da51be47280083008184649a2505d40b01c066321f3c6973d5bd760929
|
|
| SHA512 |
903623403201529fdcdf9c83064f71f3c379c107f4318ec874ddb216b92b06de717a2a02443310e101ead649f90fa8c9379cf8e4b6fdb265b2cbf9de303a9444
|
PE-аналіз
Основна інформація
▼| Іконка |
Хеш: 80242aa29740ee2191fda98ac18af12d
Нечіткий: bbc16c4d575b1b2b0e456be0da298f8f dHash: e8c4d0e4ac98d0e0 |
| Базова адреса | 0x140000000 |
| Точка входу | 0x140000000 |
| Час компіляції | 2043-02-05 02:48:01 |
| Контрольна сума | 0x001d0d44 (Фактична: 0x001d0d44) |
| Версія ОС | 4.0 |
| Підписи PEiD |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| Шлях PDB | Z:\Development\signing\excavator\watchdog2\obj\Release\NiceHashQuickMiner.pdb |
| Цифровий підпис | OK |
| Імпорти | 0 |
| Експорти | 0 функцій |
| Ресурси | 7 Ресурси |
| Секції | 2 Секції |
Інформація про версію
▼| Translation | 0x0000 0x04b0 |
| Comments | NiceHash QuickMiner |
| CompanyName | NiceHash |
| FileDescription | NiceHash QuickMiner |
| FileVersion | 0.6.12.0 |
| InternalName | NiceHashQuickMiner.exe |
| LegalCopyright | Copyright © 2022 |
| LegalTrademarks | |
| OriginalFilename | NiceHashQuickMiner.exe |
| ProductName | NiceHash QuickMiner |
| ProductVersion | 0.6.12.0 |
| Assembly Version | 0.6.12.0 |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
1,545,250 bytes | 1,545,728 bytes | 4.81 (Нормально) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
FC002AB1360355CA9405615C1A8E6F52 |
.rsrc |
0x0017c000 |
289,948 bytes | 290,304 bytes | 3.60 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
03FE52B6F307AAABCDD4FE3DB2908D56 |
Аналіз ресурсів
▼| Тип ресурсу | Кількість | Загальний розмір | Відсоток |
|---|---|---|---|
| RT_ICON | 4 | 285,408 байтів | |
| RT_GROUP_ICON | 1 | 62 байтів | |
| RT_VERSION | 1 | 938 байтів | |
| RT_MANIFEST | 1 | 3,081 байтів |
Аналіз ланцюга сертифікатів
▼Немає цифрових підписів
Цей файл не має цифрового підпису.
Наслідки для безпеки:
- Неможливо перевірити особу видавця
- Підвищений ризик безпеки при запуску цього файлу
- Може викликати попередження безпеки на деяких системах
⚠ Цей файл не має цифрового підпису або ланцюг сертифікатів не може бути перевірений.
Будьте обережні при запуску непідписаних файлів з невідомих джерел.
Статус перевірки сертифіката
OK
Видалення Trojan.Win64.CoinMiner.ca
Gridinsoft має можливість виявляти та видаляти Trojan.Win64.CoinMiner.ca без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
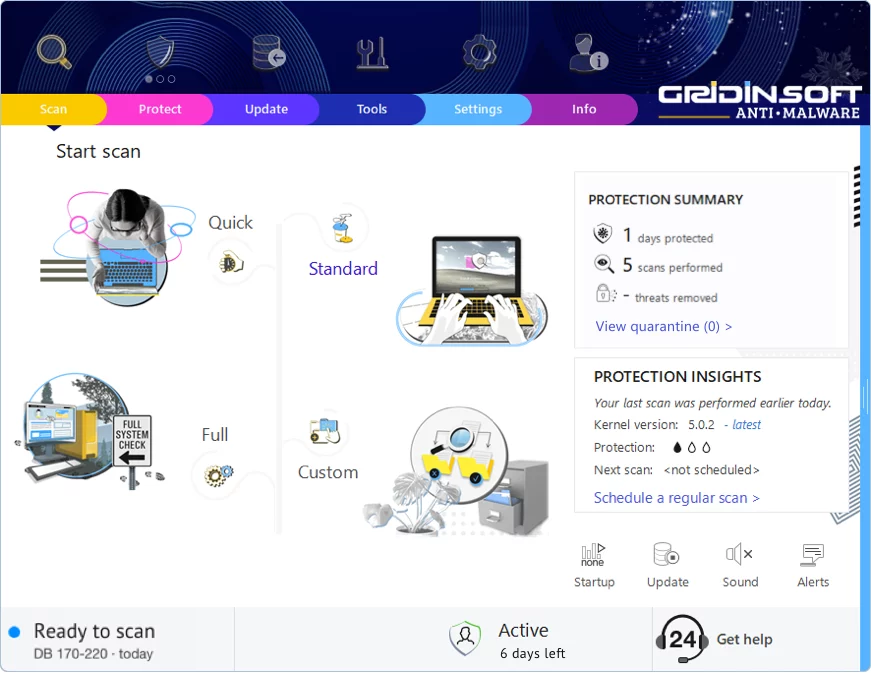
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар

Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!