Xf-adesk20_v2.exe Trojan Agent - Звіт скану
Технічний аналіз
| Ім'я файлу | xf-adesk20_v2.exe |
| Тип файлу |
PE32 executable (GUI) Intel 80386, for MS Windows, UPX compressed
|
| Версія сканера | 1.0.255.174 |
| Версія бази даних | 2026-09-28 02:07:04 UTC |
Trojan.Win32.Agent.dg
Сімейство шкідливого ПЗ: Agent
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
45051225e4e19832bdab5c82f2b4eccb
|
|
| SHA1 |
0b8db6591161e5d00b2ef521dd062bf59ac49d63
|
|
| SHA256 |
586612d325f9d2d219dc0dfaa8ccdc38f73b13bccaf1157cb191580decea3539
|
|
| SHA512 |
9fe8fdc419412b1ab2bff5b2acf8cfef52b3ec8b376b65a8260acbccf76bbb4014433be755d2370b68e893526dd0e311e49b077eb17e0314b6571e6fe6bd7b47
|
|
| ImpHash |
ad0aa93d067e6e21dc2475bf680b49a3
|
PE-аналіз
Основна інформація
▼| Іконка |
Хеш: 33e975103e259e3951144b5945b3c7f6
Нечіткий: 6afd36cf73eddafaf05583be67d58113 dHash: 4529d6c4e4f4c8b6 |
| Базова адреса | 0x00400000 |
| Точка входу | 0x0062f020 |
| Час компіляції | 2019-03-30 21:11:41 |
| Контрольна сума | 0x00000000 (Фактична: 0x000918cc) |
| Версія ОС | 6.0 |
| Підписи PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows, UPX compressed
|
| Цифровий підпис | No valid SignedData structure was found. |
| Імпорти |
6 бібліотек
ADVAPI32, GDI32, KERNEL32, SHELL32, USER32, WINMM |
| Експорти | 0 функцій |
| Ресурси | 12 Ресурси |
| Секції | 3 Секції |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
UPX0 |
0x00001000 |
1,728,512 bytes | 0 bytes | 0.00 (Нормально) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
UPX1 |
0x001a7000 |
561,152 bytes | 560,640 bytes | 8.00 (Запаковано/Зашифровано) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
91A4ED11102D7088F2B3DD5F017F6251 |
.rsrc |
0x00230000 |
12,288 bytes | 9,728 bytes | 5.86 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
0345B63A9D11807965921CF1CD85F5BB |
Попередження аналізу ентропії
1 секція(ї) з високою ентропією (≥7.5) виявлено - можливе пакування/шифрування
Аналіз ресурсів
▼| Тип ресурсу | Кількість | Загальний розмір | Відсоток |
|---|---|---|---|
| RT_BITMAP | 9 | 193,562 байтів | |
| RT_ICON | 1 | 8,500 байтів | |
| RT_DIALOG | 1 | 276 байтів | |
| RT_GROUP_ICON | 1 | 20 байтів |
Аналіз ланцюга сертифікатів
▼Немає цифрових підписів
Цей файл не має цифрового підпису.
Наслідки для безпеки:
- Неможливо перевірити особу видавця
- Підвищений ризик безпеки при запуску цього файлу
- Може викликати попередження безпеки на деяких системах
⚠ Цей файл не має цифрового підпису або ланцюг сертифікатів не може бути перевірений.
Будьте обережні при запуску непідписаних файлів з невідомих джерел.
Статус перевірки сертифіката
No valid SignedData structure was found.
Рекомендація: Перевірте джерело файлу та переконайтеся, що він походить від надійного видавця.
Видалення Trojan.Win32.Agent.dg
Gridinsoft має можливість виявляти та видаляти Trojan.Win32.Agent.dg без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
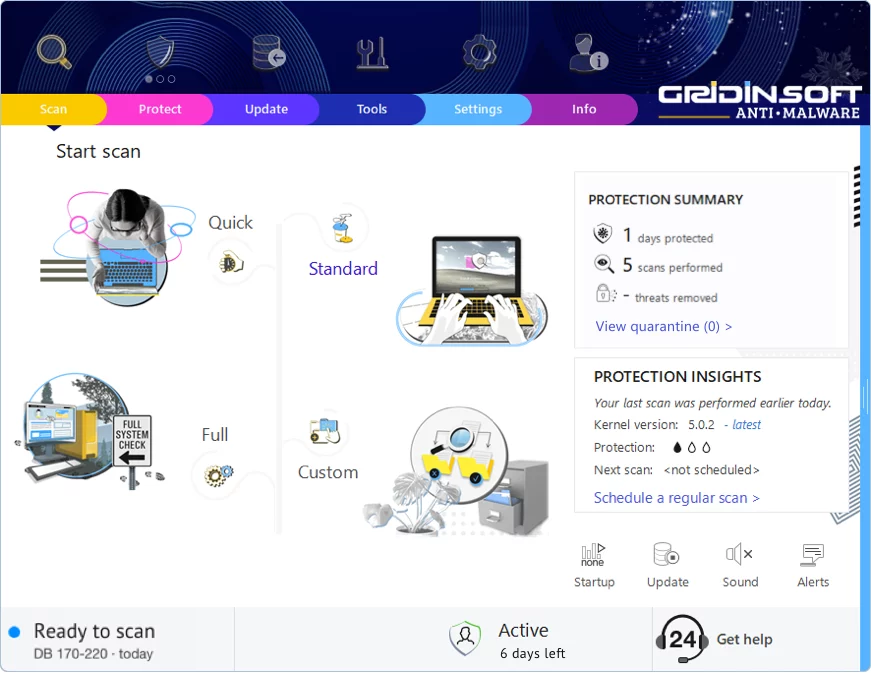
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар

Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!