Solara_Installer_2 47.exe.infected Stealer Keylogger - Звіт скану
Технічний аналіз
| Ім'я файлу | Solara_Installer_2 47.exe.infected |
| Тип файлу |
PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows
|
| Версія сканера | 1.0.183.174 |
| Версія бази даних | 2024-07-25 01:00:13 UTC |
Spy.Win32.Keylogger.sa
Сімейство шкідливого ПЗ: Keylogger
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
421beb78529065f7a1b70f54f725d1a3
|
|
| SHA1 |
27b1c93cd05783828d44d072db7563ca706ec922
|
|
| SHA256 |
5c4521b8508271c192f8557b611a9025a8e5f12d9ff4baea5b912d3229fb59de
|
|
| SHA512 |
8de0680a5a88e1bb9ab2b473b777451bfec9bcc5e3af7cd7d649e9eaa02de632af26cd2b870b10afe7f9932f39d7b85bcc8feb035dea10aa9cf277fb8dee7275
|
|
| ImpHash |
f34d5f2d4577ed6d9ceec516c1f5a744
|
PE-аналіз
Основна інформація
▼| Іконка |
Хеш: 0ebc24fe5c14101f1c86796296fe4957
Нечіткий: 333805579c7f1c928c868f590e1431f7 dHash: 37695472aab34d33 |
| Базова адреса | 0x00400000 |
| Точка входу | 0x0041d5ae |
| Час компіляції | 2065-07-25 15:39:02 |
| Контрольна сума | 0x00000000 (Фактична: 0x0003fd7b) |
| Версія ОС | 4.0 |
| Підписи PEiD |
PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows
|
| Шлях PDB | C:\Users\grind\OneDrive\Рабочий стол\РБ\repos\YouTuba-main Brouser BloxStap #solara 4\Installer\obj\Release\Installer.pdb |
| Цифровий підпис | The PE file does not contain a certificate table. |
| Імпорти |
1 бібліотек
mscoree |
| Експорти | 0 функцій |
| Ресурси | 4 Ресурси |
| Секції | 3 Секції |
Інформація про версію
▼| Translation | 0x0000 0x04b0 |
| Comments | |
| CompanyName | |
| FileDescription | Installer |
| FileVersion | 1.0.0.0 |
| InternalName | Installer.exe |
| LegalCopyright | Copyright © 2023 |
| LegalTrademarks | |
| OriginalFilename | Installer.exe |
| ProductName | Installer |
| ProductVersion | 1.0.0.0 |
| Assembly Version | 1.0.0.0 |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
112,052 bytes | 112,128 bytes | 4.72 (Нормально) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
ECA2DADC57CF83230AA500F543B8AD0C |
.rsrc |
0x0001e000 |
98,548 bytes | 98,816 bytes | 4.24 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
5E9548C3C89835E4538FB457F9947DA3 |
.reloc |
0x00038000 |
12 bytes | 512 bytes | 0.10 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
0F5540F9E9FA74CC9591C2111433EF14 |
Аналіз ресурсів
▼| Тип ресурсу | Кількість | Загальний розмір | Відсоток |
|---|---|---|---|
| RT_ICON | 1 | 93,040 байтів | |
| RT_GROUP_ICON | 1 | 20 байтів | |
| RT_VERSION | 1 | 796 байтів | |
| RT_MANIFEST | 1 | 4,383 байтів |
Аналіз ланцюга сертифікатів
▼Немає цифрових підписів
Цей файл не має цифрового підпису.
Наслідки для безпеки:
- Неможливо перевірити особу видавця
- Підвищений ризик безпеки при запуску цього файлу
- Може викликати попередження безпеки на деяких системах
⚠ Цей файл не має цифрового підпису або ланцюг сертифікатів не може бути перевірений.
Будьте обережні при запуску непідписаних файлів з невідомих джерел.
Статус перевірки сертифіката
The PE file does not contain a certificate table.
Рекомендація: Перевірте джерело файлу та переконайтеся, що він походить від надійного видавця.
Видалення Spy.Win32.Keylogger.sa
Gridinsoft має можливість виявляти та видаляти Spy.Win32.Keylogger.sa без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
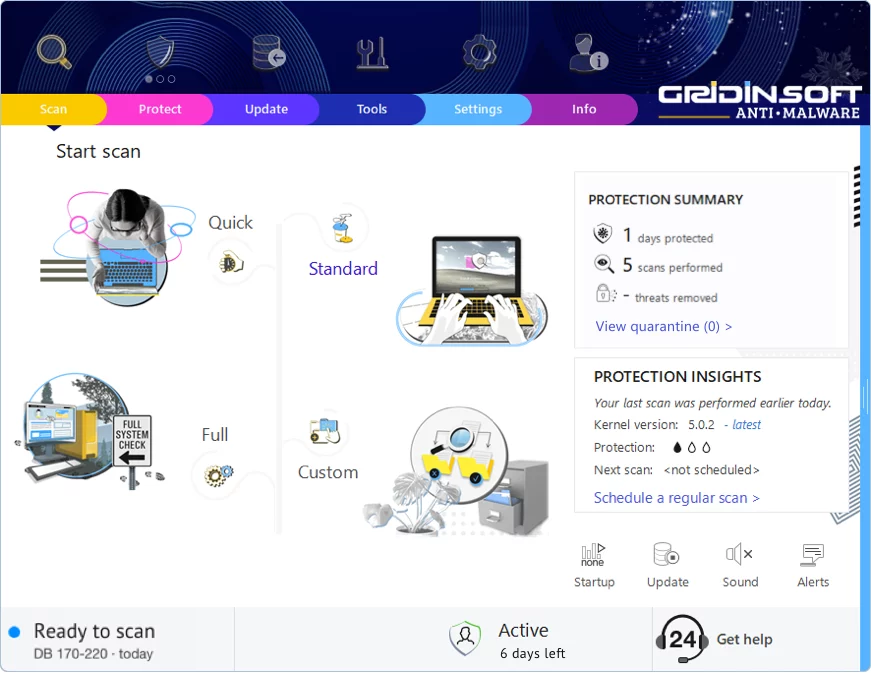
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар
Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!