Loader (1).rar Trojan CoinMiner - Звіт скану
Технічний аналіз
| Ім'я файлу | Loader (1).rar |
| Тип файлу |
RAR archive data, v5
|
| Версія сканера | 1.0.155.174 |
| Версія бази даних | 2024-01-16 00:02:12 UTC |
Trojan.Win32.CoinMiner.oa!s1
Сімейство шкідливого ПЗ: CoinMiner
Сканувати інший файл
Завантажений файл обробляється для аналізу, але сам файл не зберігається та не передається третім сторонам. Назви файлів і результати аналізу можуть бути в публічних звітах. Перш ніж надсилати конфіденційні матеріали, зверніться до підтримки, щоб узгодити спосіб надсилання й умови обробки. Підтримка · Як ми використовуємо ваші дані
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
7ade4096b363f0abe0b62bea9c69017b
|
|
| SHA1 |
b04838854052291bfc4685664d8e3e10a6aef70f
|
|
| SHA256 |
ca1c074888e7ada47ba0fd59c5cebdef42c1c846d5a3ca4754d1bc226a6f4c9f
|
|
| SHA512 |
7713b3fa8d6c8ac94d852598dbd41a78606073e4f056c2cbb343f3cf316f15e485cbe2872627faa162c8f84d94ab1c532cceba2703d809b0de629dd8a40c92cd
|
Видалення Trojan.Win32.CoinMiner.oa!s1
Gridinsoft має можливість виявляти та видаляти Trojan.Win32.CoinMiner.oa!s1 без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
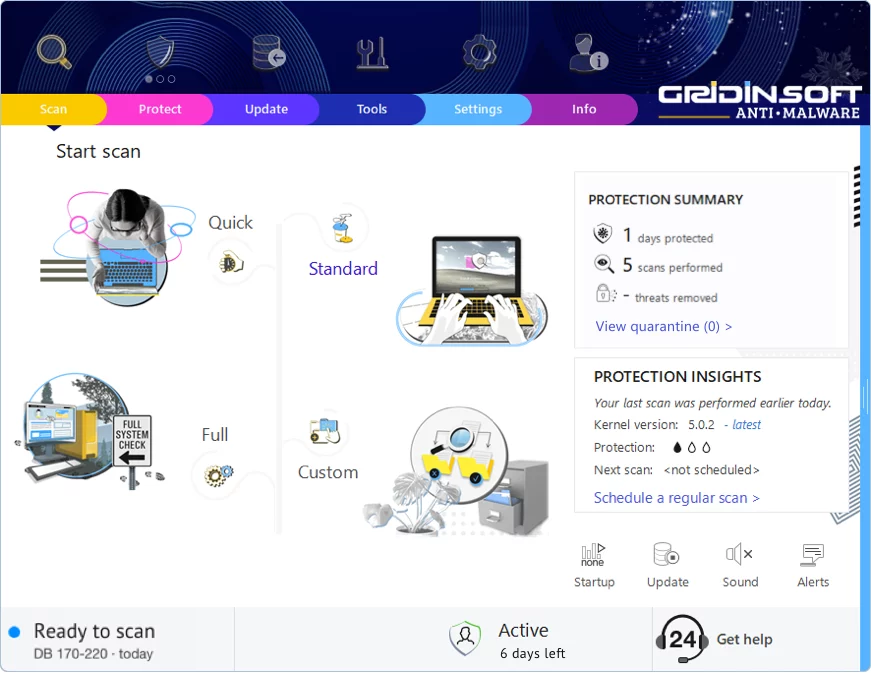
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар
Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!