Keygen_For_Fake_2021_11_by_ReverseCodez (4).rar Trojan CoinMiner - Звіт скану
Технічний аналіз
| Ім'я файлу | Keygen_For_Fake_2021_11_by_ReverseCodez (4).rar |
| Тип файлу |
RAR archive data, v5
|
| Версія сканера | 1.0.223.174 |
| Версія бази даних | 2025-08-23 02:00:34 UTC |
Trojan.Win32.CoinMiner.ns
Сімейство шкідливого ПЗ: CoinMiner
Сканувати інший файл
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
f1350b7786267f0729da262964942b18
|
|
| SHA1 |
dc2563a1e9adce43195c2c72eabe034b84762b78
|
|
| SHA256 |
de2d17dcc2b8c55cc0c100c93b19d5b8e73896f67bcc7b144244bfbb809af513
|
|
| SHA512 |
b692f8b9496f1b7670a5fa22c135dfdfcd4ddc88ed3e210418337c137d2ece5497ceca5f765a52b4cee636fc3e4cebf94f65eb3b358abf544f8cc9003564403a
|
Видалення Trojan.Win32.CoinMiner.ns
Gridinsoft має можливість виявляти та видаляти Trojan.Win32.CoinMiner.ns без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
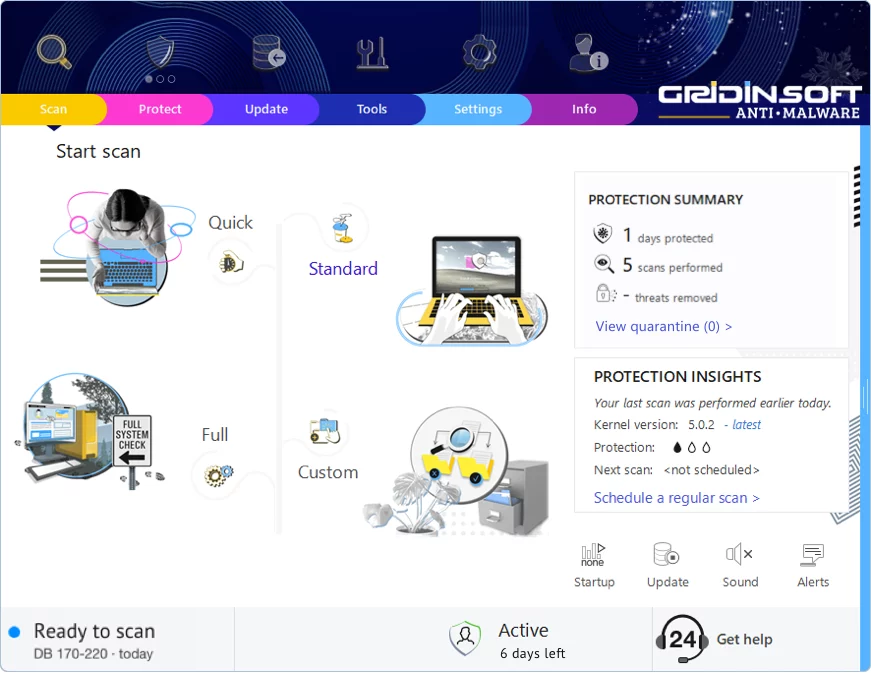
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар

Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!