Zipware-16-OCT-2016-V140.exe Stealer Redline - Звіт скану
Технічний аналіз
| Ім'я файлу | Zipware-16-OCT-2016-V140.exe |
| Тип файлу |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Версія сканера | 1.0.153.174 |
| Версія бази даних | 2023-12-29 21:01:50 UTC |
Spy.Win32.Redline.lu!heur
Сімейство шкідливого ПЗ: Redline
Сканувати інший файл
Ідентифікація файлу
| Тип хешу | Значення | Дія |
|---|---|---|
| MD5 |
31e043b8fff8f17a25b6203081e563f5
|
|
| SHA1 |
8205e80bc10005c5dc9b79f399f37f0421099633
|
|
| SHA256 |
25f417f6e2860bc7b28ff60d0dfab4527cf06ad013a03bc9a279c6a63a8afbd3
|
|
| SHA512 |
8becdc72f8ac019d516f88cef624408c6634087c3f6e9d37f025f6f6098029e5dd49ffa6f6379fa991212262d4dce32a9518d5f7473b30622938d3ceb9a069ca
|
|
| ImpHash |
bc70c4fa605f17c85050b7c7b6d42e44
|
PE-аналіз
Основна інформація
▼| Іконка |
Хеш: b4e35fab514a0ca7b15815d7b9e0ef39
Нечіткий: de7054b46a4aa933e23a31b431ec5c79 dHash: e862e2b26a6ab2ec |
| Базова адреса | 0x00400000 |
| Точка входу | 0x004067cc |
| Час компіляції | 2013-10-14 05:50:27 |
| Контрольна сума | 0x0031ffe4 (Фактична: 0x0031ffe4) |
| Версія ОС | 6.3 |
| Підписи PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Шлях PDB | wextract.pdb |
| Цифровий підпис | OK |
| Імпорти |
8 бібліотек
ADVAPI32, KERNEL32, GDI32, USER32, msvcrt, COMCTL32, Cabinet, VERSION |
| Експорти | 0 функцій |
| Ресурси | 36 Ресурси |
| Секції | 5 Секції |
Цифрові підписи
▼| Symantec Class 3 SHA256 Code Signing CA | Bazwise Technology (AU) |
| VeriSign Class 3 Public Primary Certification Authority - G5 | Symantec Corporation (US) |
Інформація про версію
▼| CompanyName | Microsoft Corporation |
| FileDescription | Win32 Cabinet Self-Extractor |
| FileVersion | 11.00.9600.16428 (winblue_gdr.131013-1700) |
| InternalName | Wextract |
| LegalCopyright | © Microsoft Corporation. All rights reserved. |
| OriginalFilename | WEXTRACT.EXE .MUI |
| ProductName | Internet Explorer |
| ProductVersion | 11.00.9600.16428 |
| Translation | 0x0409 0x04b0 |
PE-секції
▼| Назва | Віртуальна адреса | Віртуальний розмір | Фізичний розмір | Ентропія | Характеристики | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
26,060 bytes | 26,112 bytes | 6.38 (Нормально) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
E9BF1A1E456A9A811B1B86E6602E3636 |
.data |
0x00008000 |
6,796 bytes | 1,024 bytes | 3.18 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
317F8A934EE443EEE01C2A315BDE9CA1 |
.idata |
0x0000a000 |
4,216 bytes | 4,608 bytes | 5.05 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D8675BA112EF922C6057A02546757A1A |
.rsrc |
0x0000c000 |
3,167,191 bytes | 3,167,232 bytes | 8.00 (Запаковано/Зашифровано) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
FC6DE7C07C3A86966403EDC7BFB59664 |
.reloc |
0x00312000 |
5,038 bytes | 5,120 bytes | 3.72 (Нормально) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
83DE2F9B2C95BE6FEA06BCED7E8A058E |
Попередження аналізу ентропії
1 секція(ї) з високою ентропією (≥7.5) виявлено - можливе пакування/шифрування
Аналіз ресурсів
▼| Тип ресурсу | Кількість | Загальний розмір | Відсоток |
|---|---|---|---|
| AVI | 1 | 11,802 байтів | |
| RT_ICON | 6 | 22,384 байтів | |
| RT_DIALOG | 6 | 2,584 байтів | |
| RT_STRING | 6 | 6,208 байтів | |
| RT_RCDATA | 14 | 3,119,319 байтів | |
| RT_GROUP_ICON | 1 | 90 байтів | |
| RT_VERSION | 1 | 1,052 байтів | |
| RT_MANIFEST | 1 | 1,511 байтів |
Аналіз ланцюга сертифікатів
▼Сертифікат #1
| Суб'єкт |
Bazwise Technology Bazwise Technology AU |
| Видавець | Symantec Class 3 SHA256 Code Signing CA |
| Серійний номер | 136878001605310043807591330337149204923 |
Сертифікат #2
| Суб'єкт |
Symantec Class 3 SHA256 Code Signing CA Symantec Corporation US |
| Видавець | VeriSign Class 3 Public Primary Certification Authority - G5 |
| Серійний номер | 81710363848389238104995526639509734954 |
Статус перевірки сертифіката
OK
Видалення Spy.Win32.Redline.lu!heur
Gridinsoft має можливість виявляти та видаляти Spy.Win32.Redline.lu!heur без подальшого втручання користувача.
Завантажити Anti-MalwareІнструкції з видалення
Виконайте ці кроки, щоб повністю видалити загрозу з вашої системи
-
1
Завантажте Gridinsoft Anti-Malware — це швидке завантаження в 2 МБ, програма не сповільнить ваш ПК.
-
2
Запустіть інсталятор gsam-uk-install.exe. Встановлення займає близько 2 хвилин і не потребує перезавантаження.
-
3
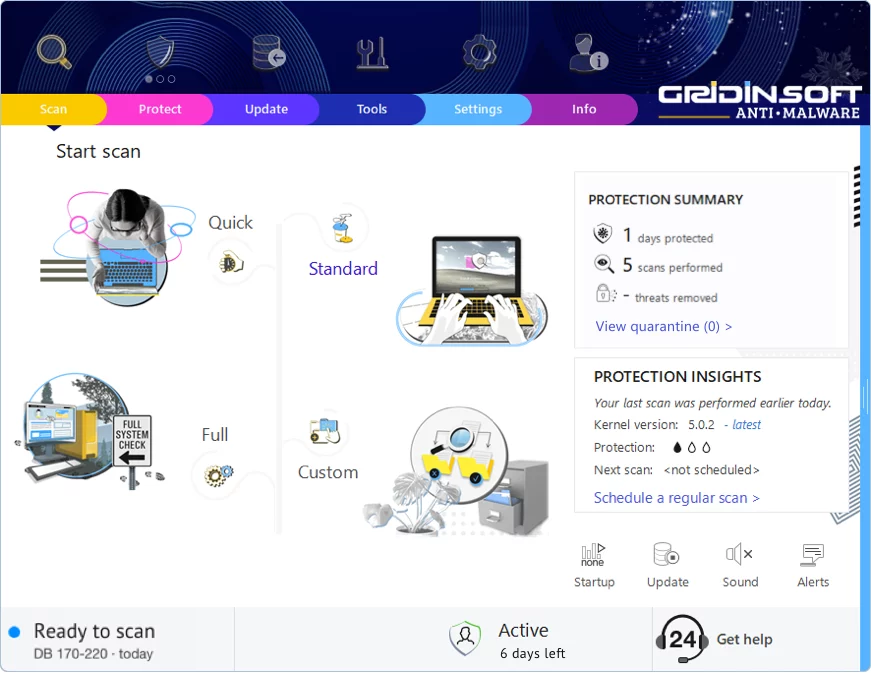
Програма запускається одразу після встановлення. Ви побачите головну панель з кнопкою сканування в центрі.
-
4
Натисніть "Стандартне сканування" — це перевіряє всі місця, де зазвичай ховається шкідливе ПЗ: тимчасові папки, дані браузера, програми автозапуску та системні директорії.
-
5
Коли сканування знайде загрозу, натисніть "Очистити зараз". Видалення зазвичай відбувається миттєво, хоча деякі стійкі інфекції можуть потребувати перезавантаження.
-
6
Якщо з'явиться запит на перезавантаження, перезапустіть комп'ютер. Це очистить шкідливе ПЗ, що працювало в пам'яті, і забезпечить чистий запуск системи.
Залишити коментар

Gridinsoft Anti-Malware
Залишайтеся Без Шкідливого ПЗ: Тримайте Свій ПК Захищеним з Gridinsoft Anti-Malware
Gridinsoft Anti-Malware пропонує саме це — спокій з надійним, зручним рішенням, яке постійно оновлюється для боротьби з останніми загрозами. Розроблений експертами з кібербезпеки, він забезпечує захист у реальному часі та легке видалення шкідливого ПЗ. Це не просто про виявлення загроз; це про покращення вашого цифрового життя з безперервною безпекою. Спробуйте і відчуйте, як це — переглядати без турбот!